2026 में, निगरानी ऑडिट में सबसे महत्वपूर्ण प्रश्न शायद यह न हो कि कैमरा किस दिशा में लगा है। बल्कि यह हो सकता है कि सिस्टम सुन सकता है या नहीं।.
यह बदलाव महज निजता का नारा नहीं है। फ्रांस में, CNIL ने इस साल इस पर असाधारण रूप से ज़ोर दिया है। 20 मार्च को जारी अपने दिशानिर्देश में उसने कहा है कि वीडियो सुरक्षा कैमरे द्वारा ध्वनि रिकॉर्डिंग कानूनन प्रतिबंधित है। वीडियो सुरक्षा वाले स्थान पर अलग से लगाए गए ध्वनि रिकॉर्डिंग उपकरण पर केवल कुछ ही सीमित परिस्थितियों में विचार किया जा सकता है: इसे सार्वजनिक सड़कों पर नहीं चलाया जाना चाहिए, कैमरों से स्वचालित रूप से नहीं जोड़ा जाना चाहिए, और इसे केवल असाधारण परिस्थितियों में ही कर्मचारियों द्वारा मैन्युअल रूप से सक्रिय किया जाना चाहिए, जब वे किसी वास्तविक खतरे, जैसे कि आक्रामकता, का सामना कर रहे हों।.
यह स्पष्टीकरण ऐसे समय में आया है जब निगरानी व्यवस्था को लागू करना और भी अधिक स्पष्ट हो गया है। 6 जुलाई को, CNIL ने कहा कि उसने 2026 की शुरुआत से अब तक 23 सरलीकृत प्रतिबंध जारी किए हैं, जिनकी कुल राशि €133,750 है। इनमें से कई मामले वीडियो निगरानी से संबंधित थे, जिनमें कर्मचारियों की स्थायी रिकॉर्डिंग और आवश्यक प्रांतीय प्राधिकरण के बिना संचालित प्रणालियाँ शामिल थीं।.
संपत्ति प्रबंधकों, सुरक्षा निदेशकों, खुदरा विक्रेताओं, होटलों, कार्यालयों और संवेदनशील स्थलों के लिए व्यावहारिक सबक सीधा है: कैमरा लगाने की समीक्षा संपूर्ण निगरानी समीक्षा नहीं है। एक जिम्मेदार ऑडिट में यह स्थापित करना आवश्यक है कि कौन से उपकरण क्या कर सकते हैं , कौन से फ़ंक्शन कॉन्फ़िगर किए गए हैं, क्या ऑडियो और वीडियो तकनीकी रूप से जुड़े हुए हैं, और क्या इस बात का कोई प्रमाण है कि स्थापित प्रणाली संगठन की घोषित नीति के अनुरूप है।
सीसीटीवी अनुपालन का अनदेखा पहलू: ध्वनि
वीडियो निगरानी का आकलन अक्सर स्थानिक रूप से किया जाता है। क्या प्रवेश द्वार ढका हुआ है? क्या कैश काउंटर दिखाई दे रहा है? क्या लेंस पड़ोसी की संपत्ति में दखल दे रहा है? क्या कर्मचारियों के कार्यक्षेत्र की निगरानी बहुत व्यापक रूप से की जा रही है? ये प्रश्न अभी भी महत्वपूर्ण हैं। CNIL के 9 मार्च के अद्यतन वीडियो सुरक्षा पृष्ठ में नियंत्रित पहुंच, सिस्टम सुरक्षा, संचालन की लॉगिंग और घरों में झांकने सहित अनुचित दृश्यों से सुरक्षा उपायों पर जोर दिया गया है।.
लेकिन ऑडियो निगरानी के स्वरूप को बदल देता है। दृश्य रिकॉर्ड से किसी घटना के घटित होने का पता चल सकता है। बातचीत की रिकॉर्डिंग से व्यक्तिगत जानकारी, कार्यस्थल पर होने वाली चर्चाएँ, स्वास्थ्य संबंधी चिंताएँ, ट्रेड यूनियन की गतिविधियाँ, ग्राहकों के विवरण या गोपनीय व्यावसायिक लेन-देन का खुलासा हो सकता है। यह अंतर केवल तकनीकी नहीं है; यह घुसपैठ की प्रकृति का अंतर है।.
इसीलिए 20 मार्च को CNIL द्वारा जारी रुख फ्रांस से परे भी ध्यान देने योग्य है। यह यूरोपीय डेटा-सुरक्षा अपेक्षाओं के अंतर्गत कार्य करने वाले किसी भी संगठन के लिए एक उपयोगी परिचालन परीक्षण प्रदान करता है: अंतर्निर्मित माइक्रोफ़ोन को विनिर्देश-पत्र में उल्लिखित एक हानिरहित अतिरिक्त सुविधा के रूप में न मानें। इसे एक विशिष्ट डेटा-संग्रहण क्षमता के रूप में मानें जिसके लिए एक स्पष्ट निर्णय, एक कानूनी मूल्यांकन और प्रमाणित किए जा सकने वाले नियंत्रणों की आवश्यकता होती है।.
किसी माइक्रोफ़ोन की भौतिक उपस्थिति ही यह साबित नहीं करती कि ध्वनि रिकॉर्ड की गई है। हो सकता है कि यह फ़र्मवेयर में निष्क्रिय हो, उपयोग की गई कॉन्फ़िगरेशन में अनुपलब्ध हो, या कभी रिकॉर्डर से कनेक्ट ही न हुआ हो। लेकिन यही कारण है कि ऑडिट को अनुमानों से आगे बढ़कर काम करने की आवश्यकता है। "हम ऑडियो का उपयोग नहीं करते" एक नीतिगत कथन है; कॉन्फ़िगरेशन समीक्षा, टोपोलॉजी मैप और एक्सेस-लॉग जाँच इसके प्रमाण हैं।.
2026 के लिए एक नियामक अनुक्रम जिसे सुरक्षा टीमों को अनदेखा नहीं करना चाहिए
CNIL के वसंतकालीन दिशानिर्देश और ग्रीष्मकालीन प्रवर्तन अद्यतन को एक साथ पढ़ना सबसे अच्छा है। पहला उन बेहद संकीर्ण तर्कों की व्याख्या करता है जो कुछ सार्वजनिक स्थानों पर अलग से ध्वनि रिकॉर्डिंग का समर्थन कर सकते हैं। दूसरा दर्शाता है कि अत्यधिक निगरानी कोई अमूर्त शासन संबंधी चिंता का विषय नहीं है, विशेष रूप से कर्मचारियों के मामले में।.
नियामक की शर्तें जानबूझकर सीमित मॉडल की ओर इशारा करती हैं: ऑडियो किसी आक्रामक स्थिति में चेतावनी देने या रोकने में मददगार हो सकता है, लेकिन इसे एक सामान्य श्रवण परत बनने के बजाय संबंधित क्षेत्र—जैसे कि काउंटर—तक ही सीमित रखा जाना चाहिए। इसे मैन्युअल रूप से सक्रिय किया जाना चाहिए, न कि स्थायी रूप से चालू रखा जाना चाहिए या स्वचालित रूप से कैमरा फुटेज से जोड़ा जाना चाहिए। और यदि कोई सिद्ध घटना नहीं होती है, तो रिकॉर्डिंग को "संभावित उपयोग के लिए" सहेज कर रखने के बजाय तुरंत हटा दिया जाना चाहिए।.
यह किसी मानक कैमरा सेटअप में ऑडियो सक्षम करने की प्रक्रिया से बिल्कुल अलग है, भले ही हार्डवेयर इसे सपोर्ट करता हो। इसमें संगठनों को एक विशिष्ट जोखिम परिभाषित करना, यह पहचानना कि कौन इससे प्रभावित होगा, एक विशेष ट्रिगर निर्धारित करना, प्रभावित क्षेत्र को सीमित करना और यह साबित करना होता है कि घटना का कारण समाप्त होने पर रिकॉर्डिंग बंद हो जाएगी।.
इस चेतावनी का एक महत्वपूर्ण हालिया उदाहरण है। सितंबर 2025 में, CNIL ने समरिटाइन SAS पर 100,000 यूरो का जुर्माना लगाया, क्योंकि गोदामों में स्मोक डिटेक्टर के रूप में छुपाए गए कैमरे लगाए गए थे। ये उपकरण ध्वनि रिकॉर्ड कर सकते थे। अपनी जांच में, CNIL ने कर्मचारियों की बातचीत को रिकॉर्ड करना अत्यधिक माना। इस मामले को केवल एक खुदरा विक्रेता के बारे में चेतावनी तक सीमित नहीं किया जाना चाहिए: यह एक ही उपकरण में छुपाने, कार्यस्थल की निगरानी और ऑडियो क्षमता के बढ़ते जोखिम को दर्शाता है।.
इन्वेंट्री से साक्ष्य तक: ऑडियो-अवेयर ऑडिट से क्या बदलाव आते हैं
इसका मतलब यह नहीं है कि हर सामान्य उपकरण को संदिग्ध मान लिया जाए, न ही बिना अनुमति के तलाशी अभियान चलाया जाए। इसका मतलब है बेहतर सुरक्षा और गोपनीयता का आकलन करना। पहला सवाल अब सिर्फ यह नहीं है कि "हमारे पास कितने कैमरे हैं?" बल्कि यह है कि "इस वातावरण में संभावित रूप से कौन-कौन से बिंदु हैं जहां से डेटा कैप्चर किया जा सकता है, उन्हें कौन नियंत्रित करता है, और प्रत्येक बिंदु क्या डेटा भेज सकता है या संग्रहीत कर सकता है?"
किसी संगठन के लिए जो अपने परिसर का ऑडिट कर रहा है, उस सूची में फिक्स्ड कैमरे, इंटरकॉम, अलार्म पैनल, एक्सेस-कंट्रोल उपकरण, मीटिंग रूम उपकरण, स्मार्ट स्पीकर, कनेक्टेड डिस्प्ले, चार्जर, पावर स्ट्रिप और अन्य कनेक्टेड डिवाइस शामिल हो सकते हैं। इसमें एम्बेडेड माइक्रोफोन और रिकॉर्डिंग पाथ के बीच अंतर करना आवश्यक है, और रिकॉर्डिंग पाथ और वीडियो-मैनेजमेंट सिस्टम, क्लाउड डैशबोर्ड या लोकल स्टोरेज में मौजूद वास्तविक रिकॉर्डिंग के बीच अंतर करना भी ज़रूरी है।.
उच्च जोखिम वाले परिसरों में, अप्रत्याशित वस्तुओं और अनधिकृत उपकरणों के लिए भी यही अनुशासन लागू होता है। एक जासूसी कैमरा कमरे के परिचित उपकरणों जैसा दिखने के लिए डिज़ाइन किया जा सकता है; एक जासूसी माइक्रोफ़ोन स्थानीय रिकॉर्डिंग, नेटवर्क से जुड़ा हुआ या रेडियो-सक्षम हो सकता है। अधिकृत निरीक्षण का उद्देश्य किसी भी पाई गई वस्तु के बारे में तुरंत निष्कर्ष निकालना नहीं है। इसका उद्देश्य किसी भी संभावित संवेदनशील उपकरण को छूने या हटाने से पहले उसकी क्षमता, स्वामित्व, बिजली स्रोत, संचरण मार्ग और वैध उद्देश्य की पहचान करना है।
यह अंतर साक्ष्य के स्वरूप को भी निर्धारित करता है। ऑडिट फ़ाइल में डिवाइस मॉडल, उपलब्ध होने पर सीरियल नंबर, स्थान, स्वामित्व, घोषित उद्देश्य, ऑडियो कॉन्फ़िगरेशन, संबंधित उपयोगकर्ता अनुमतियाँ, डेटा प्रतिधारण सेटिंग और सिस्टम एकीकरण दर्ज होना चाहिए। यदि ऑडियो को अक्षम किया जाना है, तो संगठन को उस सेटिंग का प्रमाण रखना चाहिए और यह बताना चाहिए कि इसे कौन बदल सकता है। यदि ऑडियो का उपयोग किसी सीमित सुरक्षा परिदृश्य में कानूनी रूप से किया जाता है, तो फ़ाइल में ट्रिगर की स्थितियाँ, अधिकृत ऑपरेटर, विलोपन प्रक्रिया और कर्मचारियों को सूचित करने के उपाय दर्ज होने चाहिए।.
खरीद संबंधी भाषा को और अधिक स्पष्ट बनाने की आवश्यकता है।
सुरक्षा खरीद में अक्सर छवि गुणवत्ता, कम रोशनी में प्रदर्शन, भंडारण और रिमोट एक्सेस की तुलना की जाती है। 2026 में, खरीदारों को कैमरे, अलार्म और एक्सेस-कंट्रोल उपकरणों को मंजूरी देने से पहले ऑडियो प्रश्नों का एक संक्षिप्त सेट जोड़ना चाहिए:
- क्या इस डिवाइस में माइक्रोफोन या ऑडियो इनपुट है?
- क्या हार्डवेयर के साथ-साथ सॉफ्टवेयर में भी ऑडियो को बंद किया जा सकता है?
- क्या फर्मवेयर अपडेट, एडमिनिस्ट्रेटर सेटिंग या क्लाउड सेवा इसे पुनः सक्रिय कर सकती है?
- यदि ऑडियो स्ट्रीम सक्षम की जाती है, तो वह कहाँ दिखाई देगी: डिवाइस पर, वीएमएस में, मोबाइल ऐप में या क्लाउड में?
- क्या प्रशासक कॉन्फ़िगरेशन परिवर्तनों और उपयोगकर्ता पहुंच को दर्शाने वाले लॉग प्रस्तुत कर सकते हैं?
- क्या ऑडियो इवेंट, कैमरा फीड, पैनिक बटन और कंट्रोल-रूम वर्कफ़्लो के बीच कोई स्वचालित संबंध है?
ये शासन संबंधी प्रश्न हैं, न कि प्रत्येक आपूर्तिकर्ता को कानूनी सलाहकार बनाने का अनुरोध। ये एक जानी-पहचानी समस्या को रोकने में मदद करते हैं: एक सुरक्षा नीति जो केवल दृश्य प्रणाली का वर्णन करती है जबकि तकनीकी ढांचा चुपचाप ऑडियो सुनने, रिकॉर्ड करने या साझा करने के विकल्प बरकरार रखता है।.
यूरोपीय डेटा संरक्षण बोर्ड द्वारा अप्रैल 2026 में जारी वीडियो निगरानी संबंधी सरलीकृत सारांश व्यापक आधारभूत बातों को पुष्ट करता है: कानूनी आधार, पारदर्शिता, भंडारण सीमा, सुरक्षा, डेटा-विषय अधिकार और, जहां जोखिम अधिक हो, डेटा-सुरक्षा प्रभाव मूल्यांकन - ये सभी महत्वपूर्ण हैं। ऑडियो क्षमता इस जोखिम मूल्यांकन को काफी हद तक प्रभावित कर सकती है, विशेष रूप से जहां कर्मचारियों, ग्राहकों, आगंतुकों या अन्य संवेदनशील लोगों को रिकॉर्ड किया जा सकता है।.
अब जांच-पड़ताल करना शासन का हिस्सा क्यों है—न कि डर।
छिपे हुए उपकरणों का पता लगाने को अक्सर केवल जासूसी के जवाब के रूप में देखा जाता है। लेकिन आधुनिक परिवेश के हिसाब से यह सोच बहुत संकीर्ण है। पता लगाना और उसकी पुष्टि करना एक आंतरिक नियंत्रण भी हो सकता है: यह सुनिश्चित करने का एक तरीका कि किसी साइट का वास्तविक तकनीकी वातावरण स्वीकृत सुरक्षा डिज़ाइन, गोपनीयता नोटिस, मानव संसाधन नियमों और आपूर्तिकर्ता की प्रतिबद्धताओं के अनुरूप है।.
उदाहरण के लिए, एक अधिकृत मूल्यांकन से पता चल सकता है कि किसी पुराने कैमरे में माइक्रोफ़ोन चालू है, नवीनीकरण के दौरान कोई अनधिकृत वाई-फ़ाई डिवाइस लगाया गया है, किसी पूर्व प्रशासक के खाते में कोई मीटिंग रूम पेरिफेरल डिवाइस रह गया है, या कोई ऑडियो-सक्षम यूनिट स्थापित की गई है लेकिन संपत्ति रजिस्टर में दर्ज नहीं है। इनमें से कोई भी निष्कर्ष स्वतः कदाचार साबित नहीं करता है। हालांकि, प्रत्येक मामला ऐसा है जिस पर लिखित निर्णय आवश्यक है।.
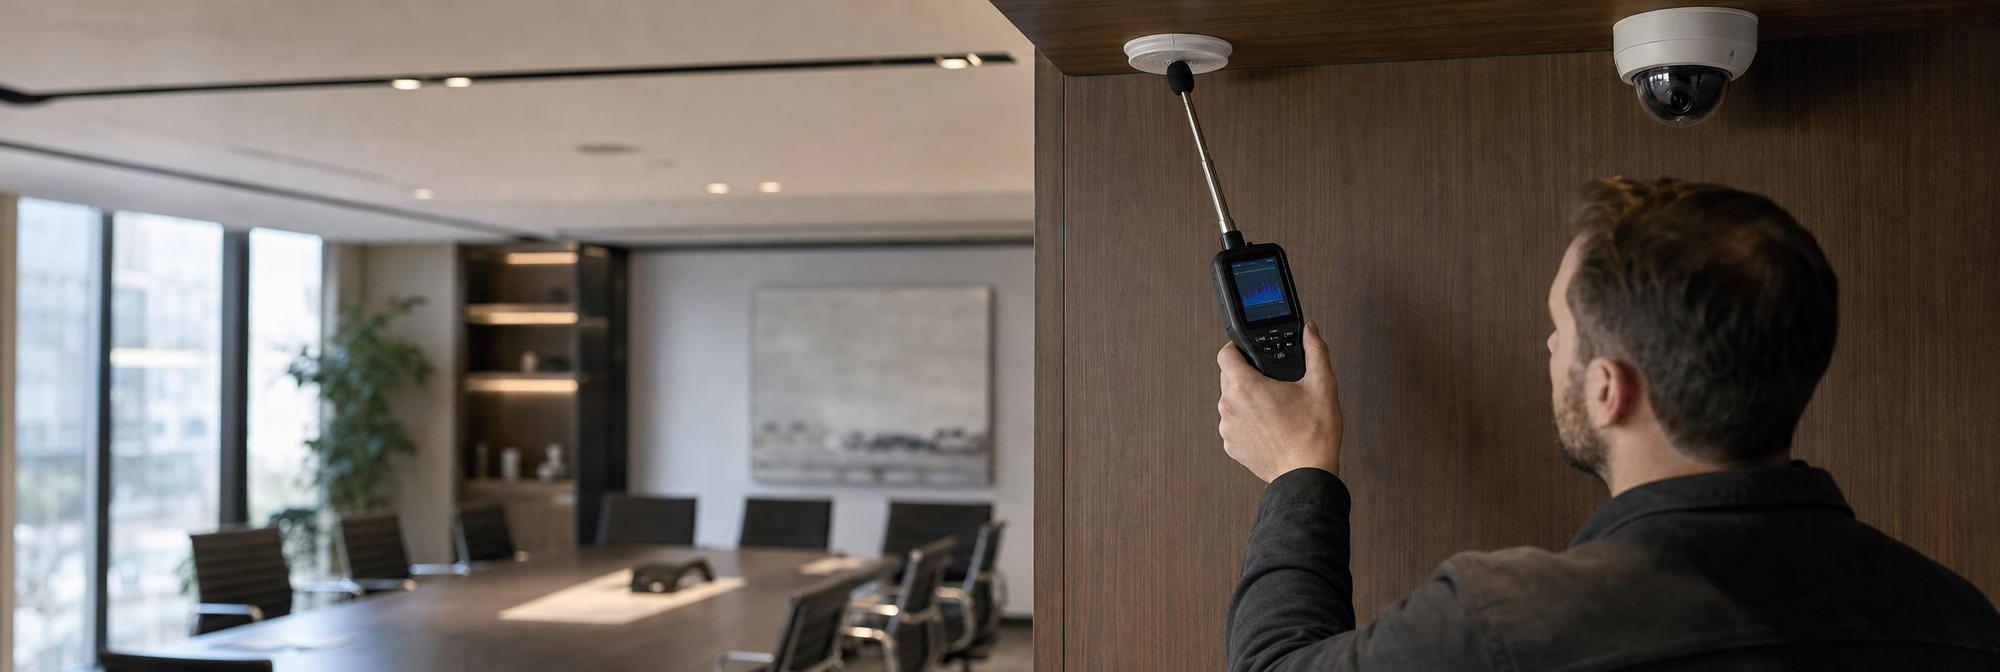
प्रभावी कार्य में पूरक विधियों का उपयोग किया जाता है। भौतिक निरीक्षण से यह पता लगाया जा सकता है कि क्या स्थापित है और कहाँ है। कॉन्फ़िगरेशन, नेटवर्क और परिसंपत्ति-रिकॉर्ड की समीक्षा से इच्छित कार्यक्षमता का पता लगाया जा सकता है। रेडियो-फ़्रीक्वेंसी जाँच से कुछ सक्रिय प्रसारणों की पहचान करने में मदद मिल सकती है, जबकि ऑप्टिकल जाँच से कुछ कैमरा लेंसों का पता लगाने में सहायता मिल सकती है। विशेषज्ञ आरएफ सिग्नल डिटेक्टर उपकरणों की भी भूमिका होती है, लेकिन वे हर जोखिम का पता नहीं लगा सकते: कोई उपकरण स्थानीय रूप से रिकॉर्ड कर सकता है, केवल रुक-रुक कर संचारित कर सकता है, वायर्ड कनेक्शन के माध्यम से संचार कर सकता है या निरीक्षण के दौरान बंद रह सकता है।
यह सीमा महत्वपूर्ण है। कोई भी एक उपकरण यह प्रमाणित नहीं कर सकता कि किसी कमरे में कोई छिपा हुआ उपकरण नहीं है। विश्वसनीय परिणाम कार्यप्रणाली से ही प्राप्त होता है: दायरा, अनुमति, अधिकृत उपकरणों का आधारभूत स्तर, एक से अधिक निरीक्षण तकनीक, सावधानीपूर्वक दस्तावेज़ीकरण और एक सहमत प्रक्रिया। व्यापक दृष्टिकोण चाहने वाले संगठन प्रति-निगरानी मार्गदर्शिका कैमरा, माइक्रोफ़ोन और ट्रैकर जांच की पूरक प्रकृति की पृष्ठभूमि के रूप में कर सकते हैं - न कि विशिष्ट स्थल पर दी जाने वाली कानूनी और व्यावसायिक सलाह के विकल्प के रूप में।
कार्यस्थल से जुड़ा प्रश्न: क्या संगठन आनुपातिकता को सिद्ध कर सकता है?
जुलाई में जारी CNIL के प्रतिबंधों का अद्यतन नियोक्ताओं के लिए विशेष रूप से प्रासंगिक है। स्थायी कर्मचारियों द्वारा फिल्मांकन करना GDPR के डेटा न्यूनीकरण सिद्धांत का उल्लंघन करता है, खासकर जब यह आवश्यकता से अधिक हो। यदि इसमें आवाज रिकॉर्डिंग भी शामिल हो जाए, तो आनुपातिकता की चुनौती और भी कठिन हो जाती है।.
प्रबंधन टीमों को बिना सोचे-समझे प्रतिक्रिया देने के बजाय साक्ष्य-आधारित समीक्षा करनी चाहिए। विश्लेषण किए बिना उपयोगी सुरक्षा नियंत्रणों को हटाना उतना ही गलत निर्णय हो सकता है जितना कि ज़रूरत से ज़्यादा नियंत्रणों को बनाए रखना। सही सवाल यह है कि क्या संगठन ठोस शब्दों में यह समझा सकता है कि कैप्चर फ़ंक्शन किस जोखिम को संबोधित करता है; कम दखल देने वाला नियंत्रण क्यों पर्याप्त नहीं होगा; कौन से लोग और क्षेत्र प्रभावित होते हैं; डेटा कितने समय तक रखा जाता है; और इसे कौन प्राप्त कर सकता है।.
जहां अग्रिम पंक्ति के कर्मचारियों की सुरक्षा के लिए अलग से ऑडियो रिकॉर्डिंग पर विचार किया जाता है, वहां CNIL की शर्तें एक व्यावहारिक मानक प्रदान करती हैं: निरंतर उपयोग के बजाय अपवाद स्वरूप उपयोग, मैन्युअल सक्रियण, एक परिभाषित खतरे का संदर्भ, सीमित भौगोलिक क्षेत्र, सख्त पहुंच और घटना सिद्ध न होने की स्थिति में तुरंत विलोपन। स्थानीय नियम और साइट के तथ्य अभी भी मायने रखते हैं, इसलिए संगठनों को किसी भी व्याख्या पर भरोसा करने से पहले सक्षम कानूनी और डेटा-सुरक्षा सलाह लेनी चाहिए।.
2026 के लिए संपादकीय निष्कर्ष
निगरानी अनुपालन का आकलन केवल कैमरे के दृश्य क्षेत्र के आधार पर करने का युग समाप्त हो रहा है। अधिक परिपक्व ऑडिट में प्रश्नों का एक व्यापक समूह पूछा जाता है: क्या स्थापित है, क्या कैप्चर करने में सक्षम है, वास्तव में क्या सक्षम है, कौन सी प्रणालियाँ आपस में जुड़ी हुई हैं, और कौन से रिकॉर्ड नियंत्रण को प्रदर्शित करते हैं?
यह दृष्टिकोण नियामक अनुपालन से कहीं अधिक सुरक्षा प्रदान करता है। यह कर्मचारी-संबंधी जोखिम को कम कर सकता है, अनावश्यक संवेदनशील डेटा भंडारण को सीमित कर सकता है, घटना की तैयारी को बेहतर बना सकता है और अनधिकृत उपकरणों को प्रतिष्ठा या साक्ष्य संबंधी समस्या बनने से पहले ही उजागर कर सकता है। यह वैध सुरक्षा उपायों और गुप्त या अत्यधिक निगरानी के बीच एक स्पष्ट रेखा भी खींचता है।.
संवेदनशील वार्तालापों, उच्च-मूल्य की सूचनाओं या बदलते उपकरणों वाले संस्थानों के लिए, अधिकृत निगरानी-विरोधी उपकरणों को एक संरचित सुरक्षा प्रक्रिया के एक घटक के रूप में देखा जाना चाहिए। इसका उद्देश्य असंभव "उपकरण-मुक्त" गारंटी देना नहीं है। बल्कि, यह स्थापित करना है कि क्या मौजूद है, अनधिकृत या अनुचित रूप से डेटा कैप्चर करने की क्षमता को कम करना है, और गोपनीयता नियंत्रणों को सिद्ध करना है।
CNIL का 2026 का संदेश काफी स्पष्ट है: यदि कोई कैमरा सुन सकता है, तो यह तथ्य ऑडिट में शामिल होना चाहिए।.
सूत्रों का कहना है
- सीएनआईएल, लेस डिस्पोजिटिफ्स डे कैप्शन सोनोर कपल्स ए ला वीडियोप्रोटेक्शन, 20 मार्च 2026: https://www.cnil.fr/fr/les-dispositifs-de-captation-sonore-couples-la-videoprotection
- सीएनआईएल, ला वीडियोप्रोटेक्शन, अद्यतन 9 मार्च 2026: https://www.cnil.fr/fr/la-videoprotection
- सीएनआईएल, 23 नए प्रतिबंध सरलीकृत, 6 जुलाई 2026: https://www.cnil.fr/fr/23-nouvelles-sanctions-simplifees
- सीएनआईएल, कैमरा डिसिमुलीस: ला सीएनआईएल सैंक्शनने ला समरिटाइन, 23 सितंबर 2025 को प्रकाशित: https://www.cnil.fr/fr/cameras-dissimulees-la-cnil-sanctionne-la-samaritaine
- यूरोपीय डेटा संरक्षण बोर्ड, सारांश: वीडियो उपकरणों के माध्यम से व्यक्तिगत डेटा के प्रसंस्करण पर दिशानिर्देश 3/2019, अप्रैल 2026: https://www.edpb.europa.eu/system/files/2026-04/summary_edpb_guidelines_201903_video_devices_en.pdf
अक्सर पूछे जाने वाले प्रश्नों
निगरानी ऑडिट में कैमरों के साथ-साथ माइक्रोफोन की भी जांच क्यों की जानी चाहिए?
केवल कैमरे की जांच से यह पता नहीं चलता कि कोई सिस्टम बातचीत या अन्य ध्वनि रिकॉर्ड कर सकता है या नहीं। ऑडियो से कार्यस्थल की चर्चाएं, ग्राहकों की जानकारी, स्वास्थ्य संबंधी चिंताएं, ट्रेड यूनियन की गतिविधियां और गोपनीय व्यावसायिक जानकारी उजागर हो सकती है। एक प्रभावी ऑडिट में रिकॉर्डिंग-सक्षम उपकरणों की पहचान करना, यह निर्धारित करना कि कौन से फ़ंक्शन सक्रिय हैं, यह जांचना कि ऑडियो और वीडियो आपस में जुड़े हैं या नहीं, और यह सबूत रखना कि तकनीकी सेटअप संगठन की घोषित नीति के अनुरूप है, शामिल होना चाहिए।.
क्या फ्रांस में वीडियो सुरक्षा कैमरे द्वारा ध्वनि रिकॉर्डिंग की अनुमति है?
20 मार्च 2026 को जारी CNIL के दिशानिर्देशों के अनुसार, वीडियो सुरक्षा कैमरे द्वारा ध्वनि रिकॉर्डिंग कानूनन प्रतिबंधित है। कैमरे में माइक्रोफ़ोन की उपस्थिति से यह सिद्ध नहीं होता कि ध्वनि रिकॉर्ड की जा रही है, बल्कि इसकी क्षमता का आकलन आवश्यक है। संगठनों को अंतर्निर्मित माइक्रोफ़ोन को एक महत्वहीन हार्डवेयर सुविधा नहीं समझना चाहिए; इसके लिए स्पष्ट निर्णय, कानूनी मूल्यांकन और प्रमाणित नियंत्रण की आवश्यकता होती है।.
वीडियो सुरक्षा वाले स्थान पर अलग से ध्वनि-कैप्चर उपकरण का उपयोग कब किया जा सकता है?
CNIL ने कुछ विशेष परिस्थितियों का वर्णन किया है। अलग से लगाए जाने वाले ध्वनि-संग्रह उपकरण को सार्वजनिक सड़कों पर नहीं चलाया जाना चाहिए और इसे कैमरों से स्वचालित रूप से नहीं जोड़ा जाना चाहिए। इसे केवल असाधारण परिस्थितियों में ही कर्मचारियों द्वारा मैन्युअल रूप से सक्रिय किया जाना चाहिए, जब वे किसी वास्तविक खतरे, जैसे कि आक्रामकता, के संपर्क में हों। इस प्रणाली का उपयोग केवल संबंधित क्षेत्र, जैसे कि काउंटर तक ही सीमित होना चाहिए, न कि इसे सामान्य श्रवण प्रणाली के रूप में।.
किस प्रकार के साक्ष्य से यह सिद्ध होना चाहिए कि ऑडियो सेवा अक्षम है?
किसी संगठन द्वारा ऑडियो का उपयोग न करने का कथन मात्र पर्याप्त प्रमाण नहीं है। ऑडिट में कॉन्फ़िगरेशन सेटिंग्स, सिस्टम टोपोलॉजी और एक्सेस लॉग की समीक्षा की जानी चाहिए। ऑडिट फ़ाइल में डिवाइस मॉडल, स्थान, स्वामित्व, घोषित उद्देश्य, ऑडियो कॉन्फ़िगरेशन, उपयोगकर्ता अनुमतियाँ, प्रतिधारण सेटिंग्स और सिस्टम एकीकरण दर्ज होना चाहिए। इसमें यह भी स्पष्ट होना चाहिए कि कौन ऑडियो सेटिंग बदल सकता है और इसे अक्षम करने का प्रमाण भी सुरक्षित रखना चाहिए।.
समरिटाइन एसएएस से जुड़े सीएनआईएल मामले में क्या हुआ?
सितंबर 2025 में, CNIL ने समरिटाइन एसएएस पर €100,000 का जुर्माना लगाया। गोदामों में स्मोक डिटेक्टर के रूप में छुपाए गए कैमरे लगाए गए थे, और ये उपकरण ध्वनि रिकॉर्ड कर सकते थे। CNIL ने अन्य मुद्दों के साथ-साथ यह भी पाया कि कर्मचारियों की बातचीत रिकॉर्ड करना अत्यधिक था। यह मामला छुपाए गए उपकरणों, कार्यस्थल की निगरानी और ऑडियो-सक्षम उपकरणों के संयुक्त जोखिमों को दर्शाता है।.
ऑडियो-सक्षम परिसर सूची में किन उपकरणों को शामिल किया जाना चाहिए?
अपने परिसर का ऑडिट करने वाला संगठन फिक्स्ड कैमरे, इंटरकॉम, अलार्म पैनल, एक्सेस-कंट्रोल उपकरण, मीटिंग रूम उपकरण, स्मार्ट स्पीकर, कनेक्टेड डिस्प्ले, चार्जर, पावर स्ट्रिप और अन्य कनेक्टेड डिवाइसों को शामिल कर सकता है। इन्वेंटरी में एम्बेडेड माइक्रोफोन, रिकॉर्डिंग पाथ और वीडियो-मैनेजमेंट सिस्टम, क्लाउड डैशबोर्ड या लोकल स्टोरेज में मौजूद रिकॉर्डिंग के बीच अंतर स्पष्ट रूप से दर्शाया जाना चाहिए।.
निगरानी या पहुंच नियंत्रण उपकरण खरीदने से पहले खरीदारों को क्या-क्या पूछना चाहिए?
खरीदारों को यह पूछना चाहिए कि क्या किसी डिवाइस में माइक्रोफ़ोन या ऑडियो इनपुट है, क्या हार्डवेयर और सॉफ़्टवेयर में ऑडियो को बंद किया जा सकता है, और क्या अपडेट, एडमिनिस्ट्रेटर सेटिंग्स या क्लाउड सेवाओं के माध्यम से इसे फिर से चालू किया जा सकता है। उन्हें यह भी पता लगाना चाहिए कि चालू होने पर ऑडियो कहाँ सुनाई देगा, क्या लॉग कॉन्फ़िगरेशन परिवर्तनों और एक्सेस को दिखा सकते हैं, और क्या ऑडियो इवेंट स्वचालित रूप से कैमरों, पैनिक बटन या कंट्रोल-रूम वर्कफ़्लो से जुड़े होते हैं।.
क्या आरएफ डिटेक्टर यह साबित कर सकते हैं कि किसी कमरे में कोई छिपा हुआ माइक्रोफोन या कैमरा नहीं है?
नहीं। आरएफ जांच से कुछ सक्रिय ट्रांसमिशन की पहचान करने में मदद मिल सकती है, लेकिन इससे हर जोखिम का पता नहीं चलता। कोई उपकरण स्थानीय रूप से रिकॉर्ड कर सकता है, रुक-रुक कर संचारित कर सकता है, वायर्ड कनेक्शन का उपयोग कर सकता है या निरीक्षण के दौरान बंद हो सकता है। भौतिक निरीक्षण, कॉन्फ़िगरेशन समीक्षा, नेटवर्क और परिसंपत्ति-रिकॉर्ड जांच, और कुछ कैमरा लेंस के लिए ऑप्टिकल जांच पूरक विधियां हैं। कोई भी एक उपकरण यह प्रमाणित नहीं कर सकता कि कमरा किसी भी उपकरण से मुक्त है।.
किसी अधिकृत निरीक्षण के दौरान यदि कोई अप्रत्याशित उपकरण पाया जाता है तो वह क्या कर सकता है?
किसी अपरिचित वस्तु के मिलने मात्र से कदाचार मान लेना उचित नहीं है। अधिकृत निरीक्षण के माध्यम से उपकरण की क्षमता, स्वामित्व, विद्युत स्रोत, संचरण मार्ग और वैध उद्देश्य की पुष्टि की जानी चाहिए, इससे पहले कि उसे छुआ या हटाया जाए। उदाहरणों में सक्रिय ऑडियो वाला पुराना कैमरा, अनधिकृत वाई-फाई उपकरण, पूर्व प्रशासक खाते पर कार्यरत मीटिंग रूम का उपकरण या अपंजीकृत ऑडियो-सक्षम इकाई शामिल हो सकते हैं।.
कार्यस्थल की निगरानी में ऑडियो इतना महत्वपूर्ण क्यों है?
CNIL के जुलाई 2026 के प्रतिबंध अपडेट में कर्मचारियों की स्थायी रूप से फिल्मिंग से जुड़े मामलों का उल्लेख किया गया है। कर्मचारियों की स्थायी फिल्मिंग, आवश्यकता से अधिक होने पर डेटा को कम करने के उद्देश्य के विपरीत हो सकती है, और आवाज रिकॉर्ड करने से आनुपातिकता का मुद्दा और भी जटिल हो जाता है। नियोक्ताओं को यह स्पष्ट करना होगा कि वे किस जोखिम का समाधान कर रहे हैं, कम दखल देने वाले नियंत्रण अपर्याप्त क्यों हैं, कौन से क्षेत्र और लोग प्रभावित हैं, डेटा को कितने समय तक रखा जा सकता है और डेटा तक किसकी पहुंच है।.
फ्रंटलाइन स्टाफ की सुरक्षा के लिए ऑडियो का उपयोग करते समय कौन से नियंत्रण प्रासंगिक होते हैं?
CNIL की शर्तें एक व्यावहारिक मानक प्रदान करती हैं: उपयोग निरंतर के बजाय असाधारण परिस्थितियों में होना चाहिए, मैन्युअल रूप से सक्रिय होना चाहिए, एक परिभाषित खतरे के संदर्भ से जुड़ा होना चाहिए और एक विशिष्ट भौगोलिक क्षेत्र तक सीमित होना चाहिए। पहुँच सख्त होनी चाहिए, और कोई घटना न होने पर रिकॉर्डिंग को तुरंत हटा दिया जाना चाहिए। संगठनों को ट्रिगर की स्थितियों, अधिकृत ऑपरेटरों, विलोपन प्रक्रियाओं और कर्मचारियों को सूचित करने के उपायों का भी दस्तावेजीकरण करना चाहिए।.
ऑडियो क्षमता वाले वीडियो निगरानी पर कौन से व्यापक डेटा-सुरक्षा सिद्धांत लागू होते हैं?
यूरोपीय डेटा संरक्षण बोर्ड के अप्रैल 2026 के सरलीकृत सारांश में कानूनी आधार, पारदर्शिता, भंडारण सीमा, सुरक्षा, डेटा-विषय अधिकार और उच्च जोखिम की स्थिति में डेटा-सुरक्षा प्रभाव मूल्यांकन पर प्रकाश डाला गया है। ऑडियो क्षमता जोखिम मूल्यांकन को काफी हद तक प्रभावित कर सकती है, विशेष रूप से जब कर्मचारियों, ग्राहकों, आगंतुकों या संवेदनशील व्यक्तियों की रिकॉर्डिंग की जा सकती हो। स्थानीय नियमों और स्थल-विशिष्ट तथ्यों पर भी विचार करना आवश्यक है।.


टिप्पणियाँ (0)
एक टिप्पणी करना